Nezabudni si niečo priať: Pozostatky Halleyho kométy prinesú magické divadlo, nepotrebuješ ani ďalekohľad

Vyzerá ako bežný nástroj, no môže skrývať nebezpečný malvér. Bezpečnostní výskumníci upozornili na novú hrozbu v obchode Google Play.
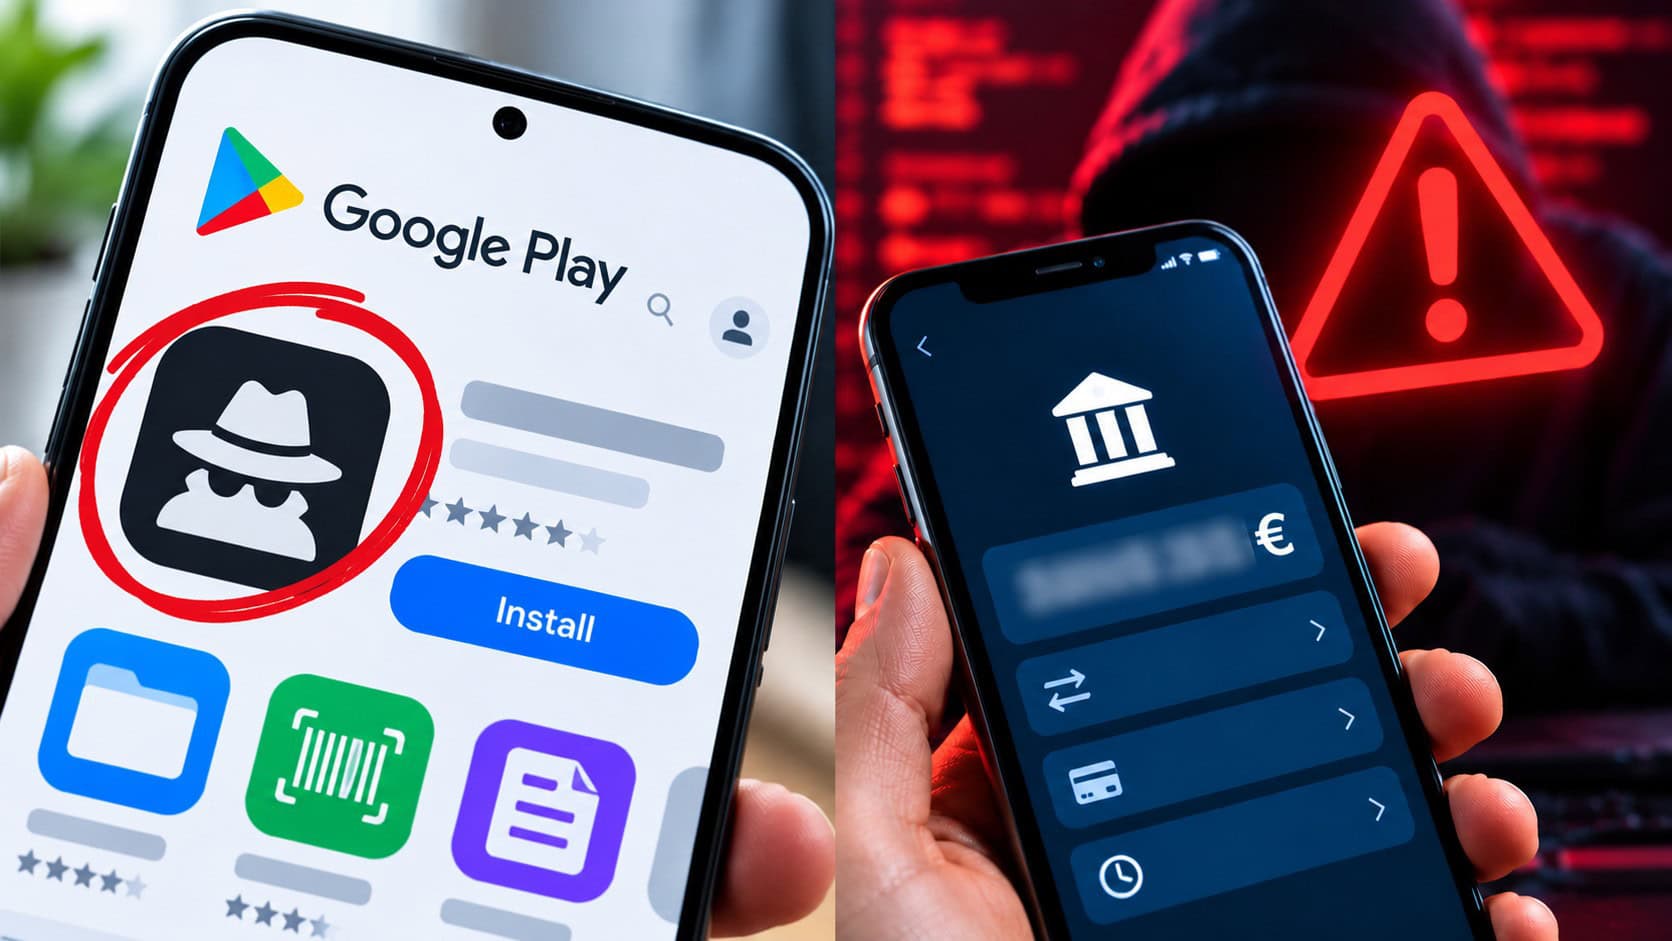
Na prvý pohľad ide o úplne bežnú aplikáciu, ktorú si môžeš stiahnuť na otváranie dokumentov v mobile. V skutočnosti však môže predstavovať riziko pre tvoje bankové konto. Bezpečnostní výskumníci upozornili na ďalšiu falošnú PDF čítačku, ktorá sa mala cez obchod Google Play pokúšať dostať do telefónov bankový malvér.
Ako informuje web Vosveteit s odvolaním sa na bezpečnostný tím Zscaler ThreatLabz, aplikácia nazbierala viac ako 10-tisíc inštalácií. Skrývať mala bankového trójskeho koňa Anatsa, známeho aj pod názvom TeaBot. Počet stiahnutí však automaticky neznamená, že malvér skutočne infikoval rovnaký počet zariadení.
Na hrozbu upozornil tím ThreatLabz 8. októbra na sociálnej sieti X. Výskumníci zverejnili technické údaje vrátane názvu balíka aplikácie, identifikátora škodlivého softvéru a informácií o inštalátore, ktorý mal do telefónu následne stiahnuť Anatsu.
Podozrivú aplikáciu možno identifikovať podľa názvu balíka com.railforge.footplate.documentreader_pdfviewer. Navonok pôsobila ako nástroj na čítanie dokumentov vo formáte PDF, jej úloha však mala byť podstatne nebezpečnejšia.
Podľa dostupných informácií sa škodlivý softvér nemal dostať do telefónu priamo pri prvom spustení aplikácie. Inštalátor mal najskôr komunikovať so vzdialeným serverom a následne stiahnuť Anatsu. Takýto postup útočníkom umožňuje ukryť škodlivú funkciu za aplikáciu, ktorá na prvý pohľad vyzerá nevinne.
Anatsa nie je novou hrozbou. Objavila sa už v roku 2020 a jej jednotlivé verzie sa postupne vyvíjali. Pri predchádzajúcich kampaniach výskumníci zistili, že malvér dokáže rozpoznať bankové a finančné aplikácie v zariadení a následne sa pokúsiť získať citlivé údaje používateľa.
Jednou z používaných techník je zobrazovanie falošnej prihlasovacej obrazovky nad skutočnou bankovou aplikáciou. Používateľ môže nadobudnúť dojem, že sa prihlasuje do svojho bankovníctva, v skutočnosti však môže údaje odovzdávať útočníkom.
Staršie varianty Anatsy využívali aj zaznamenávanie stlačených klávesov a služby prístupnosti v systéme Android. Tie môžu pri zneužití útočníkom umožniť sledovať dianie na obrazovke alebo získať prístup k ďalším funkciám zariadenia.
Pri aktuálnej októbrovej vzorke však Zscaler podľa dostupných informácií nezverejnil všetky podrobnosti o priebehu infekcie. Nie je preto možné automaticky predpokladať, že táto konkrétna verzia využívala všetky funkcie známe z predchádzajúcich kampaní.
Ak máš podozrenie, že si si aplikáciu nainštaloval, skontroluj jej názov balíka a odstráň ju. Následne spusti kontrolu zariadenia cez Google Play Protect, ktorý dokáže vyhľadávať potenciálne škodlivé aplikácie.
Samotné odinštalovanie PDF čítačky však nemusí stačiť. Ak už stihla stiahnuť Anatsu ako samostatný škodlivý softvér, môže v telefóne zostať. Skontroluj preto aj zoznam nainštalovaných aplikácií a oprávnenia, najmä prístup k službám prístupnosti či možnosť zobrazovať obsah nad inými aplikáciami.
Ak si mal podozrivú aplikáciu v telefóne počas používania mobilného bankovníctva, skontroluj posledné transakcie a upozornenia. Pri neznámych platbách okamžite kontaktuj banku. Prístupové údaje meň z iného, dôveryhodného zariadenia.
Prípad zároveň ukazuje, že ani oficiálny obchod s aplikáciami nie je úplne bez rizika. Útočníci môžu škodlivé funkcie ukryť za zdanlivo užitočné nástroje a pokúsiť sa ich dostať k používateľom pod nevinným názvom.
Pri sťahovaní aplikácií sa preto oplatí kontrolovať nielen ich názov, ale aj vývojára, recenzie, požadované oprávnenia a to, či sú potrebné na deklarovanú funkciu. PDF čítačka napríklad spravidla nepotrebuje rozsiahly prístup k citlivým funkciám telefónu.
Dôležitá je aj pravidelná aktualizácia systému a bezpečnostných nástrojov. Ak aplikácia požaduje oprávnenia, ktoré nedávajú zmysel vzhľadom na jej účel, radšej ju neinštaluj.




 Natália Tytykalová
